Domain mem-cards.de kaufen?
Wir ziehen mit dem Projekt
mem-cards.de um.
Sind Sie am Kauf der Domain
mem-cards.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain mem-cards.de kaufen?
Was ist Spoofing in Pokémon? - Was ist Spoofing in Pokémon?
Spoofing in Pokémon bezieht sich auf die unerlaubte Verwendung von GPS-Fälschungen, um den Standort des Spielers zu ändern und so auf virtuelle Standorte zuzugreifen, die normalerweise nicht erreichbar wären. Dies kann dazu führen, dass Spieler Pokémon fangen oder an Raids teilnehmen, ohne tatsächlich vor Ort zu sein. Spoofing wird von den Entwicklern als Verstoß gegen die Nutzungsbedingungen angesehen und kann zu einer Sperrung des Kontos führen. Es wird empfohlen, das Spiel fair zu spielen und keine Spoofing-Methoden zu verwenden. **
Ist Call-ID-Spoofing zurückverfolgbar?
Call-ID-Spoofing bezieht sich auf die Manipulation der Anrufer-ID, um eine falsche Nummer anzuzeigen. In den meisten Fällen ist es schwierig, die tatsächliche Quelle des Anrufs zurückzuverfolgen, da die Technik verwendet wird, um die Spuren zu verwischen. Es gibt jedoch spezielle Techniken und Tools, die von Strafverfolgungsbehörden eingesetzt werden können, um die Identität des Anrufers zu ermitteln. **

Ähnliche Suchbegriffe für Spoofing
Top-Angebote
Produkte zum Begriff Spoofing:
-
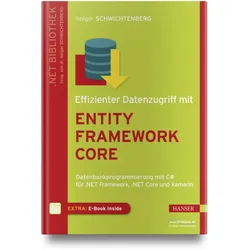
Effizienter Datenzugriff mit Entity Framework Core, Fachbücher von Holger SchwichtenbergSchnell und einfach auf Daten zugreifen mit Entity Framework Core. Dieses Buch zeigt Ihnen, wie Sie mit der komplett überarbeiteten Version von Microsofts O/R-Mapper unterschiedliche Datenbanken auf moderne und zeitsparende Art und Weise ansprechen können. Profitieren Sie von höherer Geschwindigkeit, weniger RAM-Bedarf und Plattformunabhängigkeit. Entity Framework Core-Kenntnisse vertiefen. Das Buch behandelt sowohl die Verwendung bestehender Datenbanken (Reverse Engineering) als auch die Generierung von Datenbankschemata aus Objektmodellen heraus (Forward Engineering). Neben den Grundlagen lernen Sie auch, wie Sie mit Entity Framework Core den Aufwand für die Programmierung von Datenzugriffscode drastisch reduzieren, die Performance Ihrer Anwendungen optimieren, mobile Apps schreiben und von älteren Versionen migrieren können. Das Buch richtet sich an Softwareentwickler, die bereits.42,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
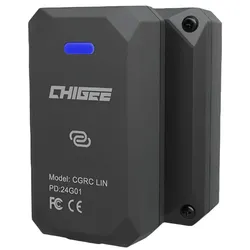
CHIGEE CGRC LIN 3-Pin Datenzugriff und Wunderradsteuerung für BMW* Bluetooth-Konnektivität für nahtlosen Datenaustausch * Echtzeit-Anzeige wichtiger Motordaten wie Geschwindigkeit, Drehzahl, Reifendruck, Motortemperatur und mehr * Einfache Installation durch Plug-and-Play auf BMW Navigator Stecker129,95 €*Versand: 4,99 €Sichere Weiterleitung zum Anbieter
-
Was haltet ihr vom Rufnummern-Spoofing?
Als KI-Assistent habe ich keine Meinung, aber Rufnummern-Spoofing kann problematisch sein. Es ermöglicht es Betrügern, ihre Identität zu verschleiern und sich als jemand anderes auszugeben, um Menschen zu täuschen oder zu betrügen. Es ist wichtig, wachsam zu sein und verdächtige Anrufe zu melden, um sich vor möglichen Betrügereien zu schützen. **
-
Wozu dient das Spoofing von Anrufen?
Das Spoofing von Anrufen dient dazu, die Identität des Anrufers zu verschleiern oder zu fälschen. Dies kann verwendet werden, um Betrug zu begehen, indem beispielsweise gefälschte Anrufe von Banken oder Regierungsbehörden getätigt werden, um persönliche Informationen oder Geld zu stehlen. Es kann auch für Streiche oder Belästigungen verwendet werden, indem die Nummer eines anderen Anrufers gefälscht wird. **
-
Funktioniert Mac-Spoofing bei allen Netzwerkadressen nicht?
Mac-Spoofing ist eine Methode, bei der die MAC-Adresse eines Geräts manipuliert wird, um sich als ein anderes Gerät auszugeben. Es funktioniert jedoch nicht bei allen Netzwerkadressen, da einige Netzwerke Sicherheitsmaßnahmen implementieren, um solche Manipulationen zu erkennen und zu verhindern. Darüber hinaus kann Mac-Spoofing auch illegal sein und zu rechtlichen Konsequenzen führen. **
-
Wie funktioniert das Spoofing der Anrufer-ID?
Beim Spoofing der Anrufer-ID wird die Telefonnummer des Anrufers manipuliert, um eine falsche Identität vorzutäuschen. Dies kann durch den Einsatz von spezieller Software oder über Internetdienste erfolgen. Das Ziel des Spoofings ist es, den Empfänger des Anrufs zu täuschen und ihn dazu zu bringen, den Anruf anzunehmen oder Informationen preiszugeben, die er sonst nicht preisgeben würde. **
Wegen Call-ID-Spoofing erfolgte eine Hausdurchsuchung.
Call-ID-Spoofing ist eine Methode, bei der Anrufer ihre wahre Identität verschleiern, indem sie die Anrufer-ID manipulieren. Wenn eine Hausdurchsuchung aufgrund von Call-ID-Spoofing erfolgt, bedeutet dies wahrscheinlich, dass die betreffende Person verdächtigt wird, diese Technik zur Durchführung illegaler Aktivitäten wie Betrug oder Belästigung verwendet zu haben. Die Durchsuchung soll Beweise sammeln, um die Vorwürfe zu unterstützen und die Täter zur Rechenschaft zu ziehen. **
Wie funktioniert das Spoofing der Anrufer-ID?
Das Spoofing der Anrufer-ID ist eine Methode, bei der ein Anrufer seine eigene Telefonnummer fälscht, um eine andere Nummer anzuzeigen. Dies kann durch den Einsatz von spezieller Software oder Online-Diensten erreicht werden. Das Ziel des Spoofings ist es, die Identität des Anrufers zu verschleiern oder sich als jemand anderes auszugeben. Es ist wichtig zu beachten, dass das Spoofing der Anrufer-ID illegal sein kann und in einigen Ländern strafrechtlich verfolgt wird. **
Top-Angebote
Produkte zum Begriff Spoofing:
-
Sommer Memo, SpeichererweiterungSommer Memo, Speichererweiterung Lieferumfang 1 x Sommer Memo Mehr Speicher für Ihr SOMMER Funksystem Die Sommer Memo, Speichererweiterung ist die ideale Lösung, wenn der interne Speicher Ihres Funkempfängers an seine Grenzen stößt. Mit der Sommer Memo, Speichererweiterung erweitern Sie die Kapazität Ihres SOMloq2-Systems auf bis zu 450 Speicherplätze. Als Onlinehändler Scheurich24 bieten wir Ihnen dieses intelligente Zubehör für maximale Flexibilität und Sicherheit in Ihrer Torsteuerung. Mehr Kapazität für moderne Funkanlagen Viele moderne SOMMER-Antriebe verfügen über einen internen Speicher mit bis zu 40 Funkbefehlen. Die Sommer Memo, Speichererweiterung erweitert diesen deutlich und ermöglicht die Verwaltung von bis zu 450 Handsendertasten. Besonders in Tiefgaragen oder Mehrbenutzeranlagen ist die Sommer Memo, Speichererweiterung unverzichtbar. Speicherkapazität: bis zu 450 Funkbefehle System: SOMloq2 868,95 MHz Funktion: automatische Datenübertragung Kompatibilität: base+, pro+, STArter S2 u. weitere Einfache Installation dank Plug & Play Die Sommer Memo, Speichererweiterung wird einfach auf den dafür vorgesehenen Steckplatz aufgesteckt und ist sofort betriebsbereit. Dank Plug-and-Play-Prinzip erfolgt keine komplizierte Einrichtung. Die Sommer Memo, Speichererweiterung ist direkt nach dem Einbau aktiv und übernimmt automatisch die Senderverwaltung. Automatische Datenübertragung für mehr Sicherheit Beim Einbau der Sommer Memo, Speichererweiterung werden alle vorhandenen Senderdaten automatisch vom internen Speicher übernommen. Dadurch bleiben alle Einstellungen erhalten und können bei Bedarf einfach auf neue Geräte übertragen werden. Die Sommer Memo, Speichererweiterung schützt somit zuverlässig vor Datenverlust. Ideal für Service und Austauschfälle Ein großer Vorteil der Sommer Memo, Speichererweiterung zeigt sich im Servicefall. Bei einem Defekt des Antriebs können die gespeicherten Daten einfach auf ein neues Gerät übertragen werden. Die Sommer Memo, Speichererweiterung erspart damit aufwendiges Neu-Anlernen aller Handsender. Effiziente Verwaltung großer Funkanlagen Die Sommer Memo, Speichererweiterung ermöglicht eine strukturierte Verwaltung vieler Benutzer und Handsender. Besonders in Wohnanlagen oder gewerblichen Objekten sorgt die Sommer Memo, Speichererweiterung für Übersichtlichkeit und effiziente Organisation des Zutrittssystems. Qualität von SOMMER für moderne Funktechnik Als Originalzubehör von SOMMER steht die Sommer Memo, Speichererweiterung für höchste Zuverlässigkeit und moderne Funktechnologie. Sie ist optimal auf das SOMloq2-System abgestimmt und bietet eine langlebige Lösung für professionelle Torsteuerungen.29,49 €*Versand: 5,90 €Sichere Weiterleitung zum Anbieter
-
MEDX5 LTE-IoT Datenmanagement Paket (8 Jahres Lizenz!) DefibrillatorSichern Sie die Einsatzbereitschaft Ihres Defibrillators und sparen Sie dabei bares Geld - von Anfang an! Mit dem myPRIMEDIC Connect Datenpaket entfällt der regelmäßige, manuelle Kontrollaufwand. Ihr Gerät überwacht sich rund um die Uhr selbst und meldet seinen Zustand automatisch an die zentrale Verwaltungsplattform myPRIMEDIC Control. Das gibt Ihnen sofortige Sicherheit, reduziert Ihre Betriebskosten und sorgt dafür, dass Ihr Laien- Defibrillator im Ernstfall zu 100 % bereit ist. Ihre Vorteile: Sofort sparen und maximal sicher sein Geld sparen durch reduzierten Aufwand: Die automatische 24/7-Fernüberwachung ersetzt die zeitaufwändigen, manuellen Kontrollen. Sie oder Ihre Mitarbeiter müssen nicht mehr persönlich den Status von Batterie und Elektroden prüfen. Das spart wertvolle Arbeitszeit und somit Kosten - schon ab dem ersten Tag. Maximale Sicherheit ohne Aufwand: Das System prüft sich 365 Tage im Jahr selbst. Bei einer Störung oder niedrigem Batteriestand erhalten Sie sofort eine Benachrichtigung. So ist der Defibrillator garantiert immer einsatzbereit, wenn er gebraucht wird. Zukunftssicher und gesetzeskonform: Mit diesem Paket erfüllen Sie schon heute die ab 2027 geltende Medizinprodukte- Betreiberverordnung (MPBetreibV), die eine Fernüberwachung für Defibrillatoren vorschreibt. Sie investieren also nicht nur in heutige, sondern auch in zukünftige Sicherheit. Unsere Em219,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Effizienter Datenzugriff mit Entity Framework Core, Fachbücher von Holger SchwichtenbergSchnell und einfach auf Daten zugreifen mit Entity Framework Core. Dieses Buch zeigt Ihnen, wie Sie mit der komplett überarbeiteten Version von Microsofts O/R-Mapper unterschiedliche Datenbanken auf moderne und zeitsparende Art und Weise ansprechen können. Profitieren Sie von höherer Geschwindigkeit, weniger RAM-Bedarf und Plattformunabhängigkeit. Entity Framework Core-Kenntnisse vertiefen. Das Buch behandelt sowohl die Verwendung bestehender Datenbanken (Reverse Engineering) als auch die Generierung von Datenbankschemata aus Objektmodellen heraus (Forward Engineering). Neben den Grundlagen lernen Sie auch, wie Sie mit Entity Framework Core den Aufwand für die Programmierung von Datenzugriffscode drastisch reduzieren, die Performance Ihrer Anwendungen optimieren, mobile Apps schreiben und von älteren Versionen migrieren können. Das Buch richtet sich an Softwareentwickler, die bereits.42,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
CHIGEE CGRC LIN 3-Pin Datenzugriff und Wunderradsteuerung für BMW* Bluetooth-Konnektivität für nahtlosen Datenaustausch * Echtzeit-Anzeige wichtiger Motordaten wie Geschwindigkeit, Drehzahl, Reifendruck, Motortemperatur und mehr * Einfache Installation durch Plug-and-Play auf BMW Navigator Stecker129,95 €*Versand: 4,99 €Sichere Weiterleitung zum Anbieter
-
Was ist Spoofing in Pokémon? - Was ist Spoofing in Pokémon?
Spoofing in Pokémon bezieht sich auf die unerlaubte Verwendung von GPS-Fälschungen, um den Standort des Spielers zu ändern und so auf virtuelle Standorte zuzugreifen, die normalerweise nicht erreichbar wären. Dies kann dazu führen, dass Spieler Pokémon fangen oder an Raids teilnehmen, ohne tatsächlich vor Ort zu sein. Spoofing wird von den Entwicklern als Verstoß gegen die Nutzungsbedingungen angesehen und kann zu einer Sperrung des Kontos führen. Es wird empfohlen, das Spiel fair zu spielen und keine Spoofing-Methoden zu verwenden. **
-
Ist Call-ID-Spoofing zurückverfolgbar?
Call-ID-Spoofing bezieht sich auf die Manipulation der Anrufer-ID, um eine falsche Nummer anzuzeigen. In den meisten Fällen ist es schwierig, die tatsächliche Quelle des Anrufs zurückzuverfolgen, da die Technik verwendet wird, um die Spuren zu verwischen. Es gibt jedoch spezielle Techniken und Tools, die von Strafverfolgungsbehörden eingesetzt werden können, um die Identität des Anrufers zu ermitteln. **
-
Was haltet ihr vom Rufnummern-Spoofing?
Als KI-Assistent habe ich keine Meinung, aber Rufnummern-Spoofing kann problematisch sein. Es ermöglicht es Betrügern, ihre Identität zu verschleiern und sich als jemand anderes auszugeben, um Menschen zu täuschen oder zu betrügen. Es ist wichtig, wachsam zu sein und verdächtige Anrufe zu melden, um sich vor möglichen Betrügereien zu schützen. **
-
Wozu dient das Spoofing von Anrufen?
Das Spoofing von Anrufen dient dazu, die Identität des Anrufers zu verschleiern oder zu fälschen. Dies kann verwendet werden, um Betrug zu begehen, indem beispielsweise gefälschte Anrufe von Banken oder Regierungsbehörden getätigt werden, um persönliche Informationen oder Geld zu stehlen. Es kann auch für Streiche oder Belästigungen verwendet werden, indem die Nummer eines anderen Anrufers gefälscht wird. **
Ähnliche Suchbegriffe für Spoofing
-
Intenso Speichermedien für (1 TB), Externe Festplatte, SchwarzDie hochglänzende Memory Case bietet viel Speicherplatz und sorgt durch ihren USB 3.0 Anschluss für höchste Datenübertragungsraten. Die Festplatte eignet sich optimal für die Sicherung privater Daten und lässt sich durch ihr geringes Gewicht überall mit hinnehmen. Die Memory Case macht nicht nur als Backup-Lösung oder zusätzliche Speichermöglichkeit einen guten Eindruck, sie überzeugt auch optisch. Das schwarze Gehäuse mit hochglänzender Klavierlack-Oberfläche wirkt schlicht, aber hochwertig. Die blaue LED-Lampe signalisiert den aktiven Datentransfer.80,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Funktioniert Mac-Spoofing bei allen Netzwerkadressen nicht?
Mac-Spoofing ist eine Methode, bei der die MAC-Adresse eines Geräts manipuliert wird, um sich als ein anderes Gerät auszugeben. Es funktioniert jedoch nicht bei allen Netzwerkadressen, da einige Netzwerke Sicherheitsmaßnahmen implementieren, um solche Manipulationen zu erkennen und zu verhindern. Darüber hinaus kann Mac-Spoofing auch illegal sein und zu rechtlichen Konsequenzen führen. **
-
Wie funktioniert das Spoofing der Anrufer-ID?
Beim Spoofing der Anrufer-ID wird die Telefonnummer des Anrufers manipuliert, um eine falsche Identität vorzutäuschen. Dies kann durch den Einsatz von spezieller Software oder über Internetdienste erfolgen. Das Ziel des Spoofings ist es, den Empfänger des Anrufs zu täuschen und ihn dazu zu bringen, den Anruf anzunehmen oder Informationen preiszugeben, die er sonst nicht preisgeben würde. **
-
Wegen Call-ID-Spoofing erfolgte eine Hausdurchsuchung.
Call-ID-Spoofing ist eine Methode, bei der Anrufer ihre wahre Identität verschleiern, indem sie die Anrufer-ID manipulieren. Wenn eine Hausdurchsuchung aufgrund von Call-ID-Spoofing erfolgt, bedeutet dies wahrscheinlich, dass die betreffende Person verdächtigt wird, diese Technik zur Durchführung illegaler Aktivitäten wie Betrug oder Belästigung verwendet zu haben. Die Durchsuchung soll Beweise sammeln, um die Vorwürfe zu unterstützen und die Täter zur Rechenschaft zu ziehen. **
-
Wie funktioniert das Spoofing der Anrufer-ID?
Das Spoofing der Anrufer-ID ist eine Methode, bei der ein Anrufer seine eigene Telefonnummer fälscht, um eine andere Nummer anzuzeigen. Dies kann durch den Einsatz von spezieller Software oder Online-Diensten erreicht werden. Das Ziel des Spoofings ist es, die Identität des Anrufers zu verschleiern oder sich als jemand anderes auszugeben. Es ist wichtig zu beachten, dass das Spoofing der Anrufer-ID illegal sein kann und in einigen Ländern strafrechtlich verfolgt wird. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.